


L’Europa non si sente più al sicuro all’interno dei suoi confini. Una minaccia invisibile e mutevole sta cercando di minarne le fondamenta democratiche con attacchi al cuore delle sue infrastrutture, generando caos e paura nella popolazione.
Le intelligence nazionali e comunitarie sono al lavoro per risalire alle origini di questa minaccia, che per sua natura è sfuggente e di fronte alla quale le democrazie europee si sono scoperte impreparate.
In gioco non c’è solo la sicurezza, ma la difesa della stessa democrazia. Un rischio che analisti di tutto il mondo avevano da tempo messo sul tavolo.
L’escalation degli attacchi delle ultime settimane ha evidenziato un salto di qualità dei cosiddetti “hacker” che hanno intensificato le operazioni cogliendo di sorpresa gli Stati.
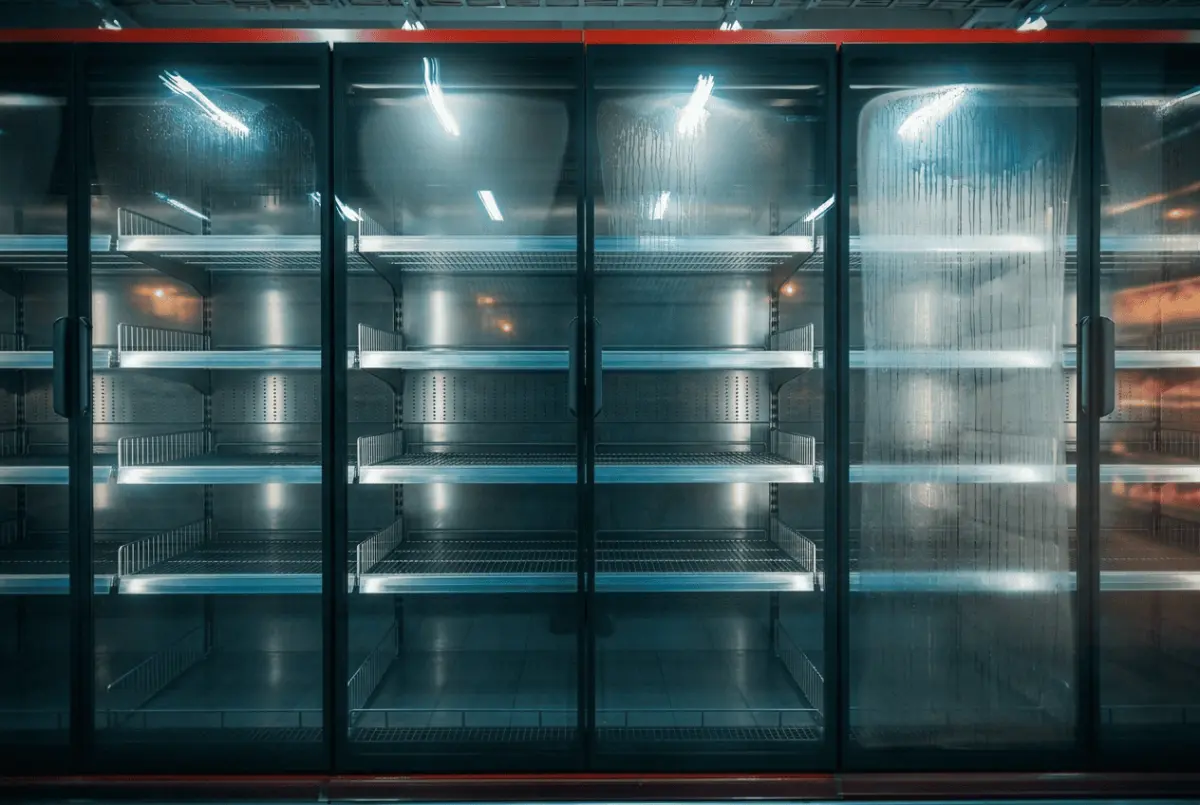
Ma chi si nasconde dietro gli attacchi che la scorsa settimana hanno mandato in tilt i frigoriferi dei supermercati di mezza Europa?
C’è una regia unica che collega questi attacchi alle decine di falsi allarme bomba che nei giorni scorsi hanno generato il panico nei cieli europei?
Queste domande le abbiamo poste a William Nonnis, uno dei principali esperti italiani di cybersicurezza e innovazione digitale. Già consulente per il Ministero della Difesa e oggi analista tecnico presso la Presidenza del Consiglio dei Ministri per la struttura PNRR.
D: Cyber attacchi agli impianti di refrigerazione dei supermercati, falsi allarmi bomba negli aeroporti, attacchi contro infrastrutture strategiche: esattamente, cosa stiamo vivendo?
R: Stiamo semplicemente vivendo un attacco di cyber security cognitivo. Che cosa vuol dire? Praticamente si cerca di far venire a mancare la fiducia dei cittadini verso le istituzioni che dovrebbero gestire e governare queste infrastrutture cosiddette critiche e civili.
L’impianto di refrigerazione di un supermercato, di una catena di distribuzione, non può essere considerato un’infrastruttura civile, ma deve essere considerato un’infrastruttura critica. Perché all’interno di quel frigorifero ci sono gli alimenti che noi acquistiamo quotidianamente. Quindi è un’infrastruttura critica anche quella.
D: L’obiettivo è creare un senso di insicurezza nella popolazione.
R: Infatti. È un attacco cognitivo, quindi è globale.
D: Siamo solo all’inizio?
R: Questa cosa del “siamo solo all’inizio” la sento da decenni. Occorre tenere presente che dal 2013 ad oggi gli attacchi cyber sono aumentati all’incirca del 165%. Sostanzialmente, stiamo andando verso un’escalation.
Ma l’escalation perché cosa? Se si guarda lo storico dei report degli attacchi informatici, prima erano nominate pubbliche amministrazioni, ospedali, e così via. Ora si sta cambiando rotta, si comincia ad andare sul privato. Il prossimo step, secondo il mio punto di vista, sarà l’infrastruttura domestica. O meglio, tutto quello che è connesso all’interno della nostra casa, sarà probabilmente esposto e messo ad alto rischio. Faccio un esempio banalissimo: dal frigorifero, dalla piastra ad induzione, dal condizionatore gestibile attraverso il Wi-Fi.
D: Si può dire che c’è stato un salto di qualità degli attacchi?
R: Assolutamente sì. Perché dobbiamo superare una narrazione che ormai è obsoleta: non è un gruppo o una persona, sono agenti di intelligenza artificiale che - per 24 ore al giorno - cercano vulnerabilità nei sistemi pubblici e privati e vanno a effettuare degli attacchi. Come è successo nel caso del tunnel del Brennero.
Gli agenti cyber di intelligenza artificiale si insediano nei sistemi dove trovano delle falle, sono dormienti e successivamente eseguono le azioni che devono eseguire: un data breach, prelevare informazioni, causare panico, eccetera.
D: Ma chi sono questi hacker? Da dove arrivano gli attacchi: secondo lei c’è una regia comune?
R: Non c’è nessuna regia comune. Chi continua a millantare “sono solo russi” non conosce questo mondo, questo mondo è fatto di russi, pakistani, coreani, cinesi, iraniani, cioè c’è un mondo dietro. Un gruppo può anche rivendicare un attacco, ma poi fisicamente magari non è partito manco da loro, ma è partito da un altro gruppo. La rivendicazione ormai non ha più senso.
In tutto questo c’è, poi, un problema di gestione di questi interventi. Non è possibile che ancora oggi dobbiamo iniziare a fare nuove norme, nuove leggi, nuove task force. Il problema esiste da decenni, non si è mai affrontato in maniera concreta. A livello italiano, invece, per fortuna, negli ultimi quattro anni si è investito sulla cyber security attraverso gli investimenti del PNRR, quindi si è andato a proteggere buona parte dell’infrastruttura, perché comunque si sta rimodellando il sistema digitale della pubblica amministrazione.
Quindi, sostanzialmente questi attacchi non li può fermare uno Stato singolo, ma li possono fermare gli Stati collettivi, quindi parliamo di Unione Europea.
D: Ma, allora qual è l’obiettivo finale: il caos a che cosa dovrebbe portare?
R: Il caos è destabilizzare la fiducia dei cittadini. Faccio un esempio: quando uno va al supermercato di fiducia e quel supermercato viene attaccato, poi non va più a quel supermercato.
Destabilizzi la democrazia in cui viviamo, che è basata sulla fiducia delle istituzioni e degli enti preposti a gestire e a governare questa attività anomala. E di conseguenza, io cittadino, automaticamente mi dico: “Non mi conviene più andare al supermercato di Giovanni, vado a quello di Antonio, perché lì non è stato attaccato”.
D: In questi giorni si è sentito molto parlare anche di arma della deterrenza. Cosa significa?
R: Diciamo che l’arma della deterrenza è semplicemente dire: noi, tecnologicamente e umanamente, con le competenze e con le persone preposte a questo tipo di lavoro, siamo tutelati, perché riusciamo ad arginare questi attacchi informatici o a respingerli. Questa è la deterrenza.
Ma è lo stesso concetto di deterrenza che c’è nei 14 miliardi dei fondi europei su energia e sicurezza. Quando si parla di sicurezza, non si parla di armamenti solamente: si parla dei sette miliardi che vengono investiti in re-ingegnerizzazione dei processi e delle infrastrutture digitali su cui noi singoli cittadini operiamo.
R: Crosetto dice bene, ma lo dice da anni. La sfida epocale è sulle infrastrutture digitali, che sono la nostra quotidianità ed è iniziata dal 2010 in poi. Gli attacchi informatici mediamente sono di 3-4.000 al giorno, ma per fortuna si respingono e si riescono a gestire.
Nel momento in cui c’è una concatenazione di eventi che è partita dall’Unione Europea, non è che possiamo fare una norma noi, una norma la Francia, una norma la Germania. O queste risorse le uniamo su tutti i 27 Stati membri assieme, o altrimenti bisogna ragionare in maniera scioccante - secondo il mio punto di vista - come ha fatto l’Inghilterra e dire: “Armatevi di zainetto, vi do il kit, andate via”. Ma di che stiamo parlando? Cioè, è una follia tutto questo.
D: Cosa rischia l’Italia?
R: Diciamo che non è un rischio settoriale, diciamo che il rischio è collettivo.
Questi attacchi sono fatti per creare disservizio e sfiducia nei confronti di chi eroga i servizi. E di questo gli Stati tutti, non solo l’Italia, devono prendere atto. Però, se la soluzione è fare una riunione e dire: “Siamo sotto attacco, facciamo una legge”, non risolviamo nulla.
D: Dal suo punto di vista, siamo vulnerabili e fino a che punto?
R: Siamo vulnerabili, assolutamente sì: tutto quello che è connesso alla rete Internet è vulnerabile, non è mai sicuro al 100%. Ma noi europei, non solo noi italiani, siamo vulnerabili perché siamo in ritardo su queste tematiche di vent’anni, perché questi attacchi non nascono dall’oggi al domani.
L’approccio corretto è innanzitutto capire il problema, capire le proprie fragilità infrastrutturali e successivamente far sì che lo Stato, con governance, vada a coordinare questa attività per cercare di gestire al meglio, finché non c’è un’infrastruttura cosiddetta resiliente. Questo è il concetto.
È debole l’Italia? Assolutamente sì, siamo deboli perché abbiamo poco personale competente, perché è poco per la richiesta che c’è. E allo stesso tempo, il personale competente non è disposto a venire a lavorare a 1.800 euro al mese. Il discorso è che anche lo Stato deve cambiare l’approccio: meno norme, più operatività. Questa è la realtà.
D: Un approccio meno burocratico, più operativo.
R: Sì, assolutamente.
D: La sfida che abbiamo di fronte non è solo per la sicurezza ma anche per la difesa della democrazia?
R: Io la chiamo "human security" e intelligenza artificiale. Cosa vuol dire? Vuol dire che la sicurezza dell'individuo viene prima di tutto, perché se non ho la sicurezza nel digitale sono vulnerabile a 360 gradi. Nel momento in cui questi attacchi informatici, o presunti attacchi, vanno a destabilizzare, la fiducia dei cittadini nelle istituzioni, salta il concetto di democrazia.
Infatti, se si va a guardare, tutti questi attacchi avvengono da paesi autocrati. E le democrazie, negli ultimi cinque-sei anni, sono in una fase di restyling rispetto a quello che si è vissuto, perché oggi è cambiato tutto rispetto a dieci anni fa. Quindi il restyling della democrazia va rivisitato rispetto alle autocrazie che oggi hanno preso il dominio su certi aspetti e sul digitale, sul gestire l’infrastruttura digitale.


Un progetto di

Quotidiano telematico. Registrato al n.12/2015 del 21 gennaio 2015 Tribunale di Roma.

 SCARICA TAG24 SU ANDROID
 SCARICA TAG24 SU IOS